Ein Hackerangriff auf vernetzte Kühlsysteme hat in der Nacht zum Montag, dem 12. Oktober 2026, zahlreiche Supermärkte in Frankreich getroffen. Betroffen sind unter anderem Filialen der Handelsketten Intermarché und Coopérative U. Die Angreifer manipulierten die Steuerung der Kühl- und Gefrieranlagen so, dass diese in den Auftaumodus wechselten. In den betroffenen Geschäften mussten deshalb große Mengen leicht verderblicher Lebensmittel entsorgt werden, die monrose.de berichtet mit zeit.de.
Der Vorfall zeigt, wie stark der Lebensmittelhandel inzwischen von digital gesteuerter Technik abhängig ist. Wenn vernetzte Kühlsysteme nicht mehr zuverlässig arbeiten, können die Folgen weit über einen technischen Ausfall hinausgehen. Neben dem Verlust von Waren stehen mögliche finanzielle Schäden, Fragen zur IT-Sicherheit und die Versorgung der Kunden im Mittelpunkt.
Hunderte Supermärkte von der Cyberattacke betroffen
Nach Angaben der beteiligten Handelsunternehmen waren bis zu 200 Filialen von Intermarché und knapp 100 Geschäfte der Coopérative U betroffen. Beide Unternehmen bestätigten die Zahlen gegenüber der Nachrichtenagentur AFP. Weitere Supermarktketten könnten nach Medienberichten ebenfalls von dem Angriff betroffen sein.
Die Hacker sollen die vernetzten Kühlsysteme in der Nacht zum Montag gezielt manipuliert haben. Statt die vorgeschriebenen niedrigen Temperaturen für die Lagerung von Lebensmitteln aufrechtzuerhalten, wechselten die Anlagen in einen Modus, der das Abtauen ermöglicht. Dadurch gerieten Kühl- und Tiefkühlwaren in den betroffenen Märkten in Gefahr.
Der Angriff richtete sich nicht unmittelbar gegen die Kassen oder die Zahlungsabwicklung. Die Störung einer technischen Infrastruktur im Hintergrund reichte jedoch aus, um den Warenbestand ganzer Filialen zu gefährden.
Zu den betroffenen Produkten gehörten Kühl- und Tiefkühllebensmittel, bei denen eine durchgehende Einhaltung der vorgeschriebenen Lagertemperaturen entscheidend ist. Sobald die sichere Lagerung nicht mehr gewährleistet werden kann, müssen Händler die betroffenen Waren prüfen und gegebenenfalls aus dem Verkauf nehmen.
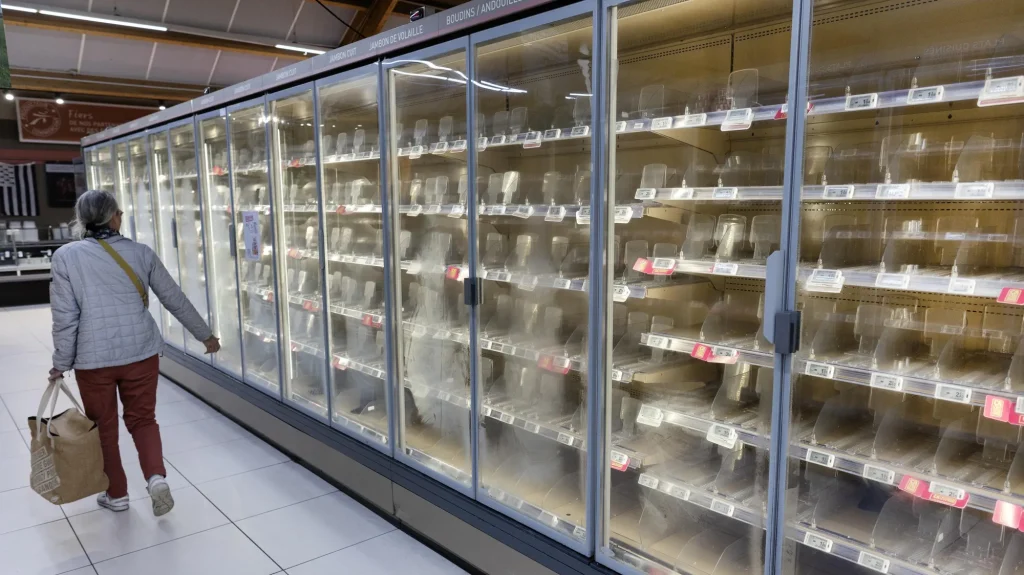
Für die Supermärkte bedeutete das, dass die betroffenen Kühlregale geleert werden mussten. Die Lebensmittel konnten nicht einfach wieder in die Regale gestellt werden, nur weil die Kühltechnik später möglicherweise wieder funktionierte.
Vernetzte Kühlsysteme als Angriffsziel der Hacker
Nach Angaben der Handelsgruppe Les Mousquetaires, zu der Intermarché und Netto gehören, richtete sich die Attacke gegen vernetzte Kühlanlagen des dänischen Technikdienstleisters Danfoss. Mehrere Lebensmittelhändler nutzen entsprechende Systeme für die Steuerung und Überwachung ihrer Kühltechnik.
Solche Anlagen können Betriebszustände und Temperaturen digital erfassen. Je nach Ausstattung lassen sie sich aus der Ferne überwachen und steuern. Das erleichtert die Wartung und ermöglicht es, technische Probleme frühzeitig zu erkennen. Gleichzeitig entstehen zusätzliche Angriffsmöglichkeiten, wenn Zugänge, Steuerungen oder Kommunikationsverbindungen nicht ausreichend geschützt sind.
Der aktuelle Vorfall verdeutlicht, dass die Sicherheit vernetzter Geräte nicht allein eine Frage der klassischen Büro-IT ist. Auch technische Systeme, die unmittelbar für den täglichen Betrieb eines Supermarkts verantwortlich sind, müssen gegen unbefugte Zugriffe abgesichert werden.
Zu den möglichen Schwachstellen solcher Infrastrukturen zählen:
- unzureichend geschützte Fernwartungszugänge,
- veraltete Software und ältere Steuerungskomponenten,
- fehlerhafte Berechtigungs- und Zugriffskonzepte,
- unzureichende Trennung zwischen unterschiedlichen technischen Netzwerken,
- fehlende oder verspätete Erkennung ungewöhnlicher Steuerungsbefehle.
Welche konkrete Schwachstelle bei der Attacke in Frankreich ausgenutzt wurde, war zunächst nicht bekannt. Es gibt daher bislang keine bestätigte Grundlage für die Annahme, dass eine bestimmte dieser Sicherheitslücken den Angriff ermöglicht hat.
Danfoss bestätigt Vorfall bei älteren Kühlsystemen
Der dänische Technikdienstleister Danfoss erklärte, über die Vorfälle in Frankreich informiert zu sein. Nach Angaben des Unternehmens war eine begrenzte Anzahl von Kühlsystemen betroffen. Bei der überwiegenden Mehrheit habe es sich um ältere Produkte gehandelt.
Das Unternehmen erklärte zudem, die Situation ernst zu nehmen. Aus den bisherigen Angaben geht jedoch nicht hervor, über welchen technischen Zugang die Angreifer die Anlagen manipulierten oder ob ein bestimmtes Produktmodell im Mittelpunkt der Ermittlungen steht.
Die Einordnung als ältere Systeme ist für die weitere Untersuchung relevant. Bei technischen Anlagen können sich Sicherheitsfunktionen, Softwarestände und Möglichkeiten für Aktualisierungen je nach Baujahr deutlich unterscheiden. Ältere Komponenten sind nicht automatisch unsicher, können aber zusätzliche Wartungs- und Schutzmaßnahmen erfordern.
Danfoss zufolge war nur eine begrenzte Anzahl von Kühlsystemen betroffen. Bei den meisten handelte es sich um ältere Produkte.
Für Betreiber großer Filialnetze stellt sich nun die Frage, wie sich solche Angriffe künftig verhindern lassen. Neben der technischen Absicherung gehören dazu klare Zuständigkeiten zwischen Händlern, Wartungsdienstleistern und Herstellern sowie ein Verfahren, mit dem ungewöhnliche Veränderungen der Kühltemperaturen schnell erkannt werden.
Millionenverluste durch entsorgte Kühl- und Tiefkühlwaren möglich
Die finanziellen Folgen der Cyberattacke waren zunächst nicht abschließend bezifferbar. Medienberichten zufolge könnte der Schaden mehrere Millionen Euro erreichen. Dabei geht es nicht nur um den Warenwert der entsorgten Lebensmittel.
Zusätzliche Kosten können durch die Reinigung und Kontrolle betroffener Anlagen, die Überprüfung der Warenbestände, technische Untersuchungen und mögliche Betriebsunterbrechungen entstehen. Auch die Wiederbeschaffung der entsorgten Produkte kann logistischen Aufwand verursachen, insbesondere wenn zahlreiche Filialen gleichzeitig beliefert werden müssen.
Intermarché teilte mit, dass derartige Vorfälle nach den Angaben des Unternehmens nicht durch seine Versicherungen abgedeckt seien. Damit könnte ein erheblicher Teil der wirtschaftlichen Belastung bei den betroffenen Händlern verbleiben.
| Bereich | Mögliche Folgen des Angriffs |
|---|---|
| Warenbestand | Entsorgung von Kühl- und Tiefkühlprodukten |
| Filialbetrieb | Leere Kühlregale und Einschränkungen beim Verkauf |
| Finanzen | Warenverluste und zusätzliche Betriebskosten |
| Technik | Überprüfung und Absicherung der Kühlsysteme |
| Lieferketten | Zusätzlicher Aufwand bei Nachbestellung und Verteilung |
Der wirtschaftliche Schaden entsteht nicht erst dann, wenn ein Geschäft vollständig schließen muss. Schon der Verlust verderblicher Waren kann die Kosten eines technischen Angriffs erheblich erhöhen.
Wie hoch die endgültigen Verluste ausfallen, hängt unter anderem von der Zahl der betroffenen Filialen, dem Umfang der entsorgten Waren und der Dauer der Betriebsstörungen ab. Eine abschließende Schadensbilanz lag zunächst nicht vor.
Pariser Staatsanwaltschaft übernimmt Ermittlungen
Die Abteilung für Cyberkriminalität der Pariser Staatsanwaltschaft hat die Ermittlungen zu dem Angriff übernommen. Die Behörden bezeichneten den Vorfall als groß angelegten Cyberangriff auf vernetzte Kühlsysteme mehrerer großer Lebensmittelmärkte im ganzen Land.
Damit richtet sich die Untersuchung nicht nur auf einzelne betroffene Geschäfte. Im Mittelpunkt stehen auch die technischen Verbindungen zwischen den Anlagen und die Frage, wie die Angreifer Zugriff auf die Steuerungssysteme erlangen konnten.
Nach Angaben der Ermittler kam es in einigen betroffenen Supermärkten infolge des Angriffs zu Bränden. Nähere Angaben zu den betroffenen Standorten, zur Ursache der Feuer oder zu möglichen Verletzten lagen zunächst nicht vor.
Die Ermittlungen müssen nun klären, ob sämtliche Störungen auf dieselbe Vorgehensweise zurückzuführen sind und ob die Angreifer gezielt bestimmte Händler oder die technische Infrastruktur eines Dienstleisters ins Visier nahmen. Auch mögliche Zusammenhänge mit weiteren betroffenen Handelsketten sind noch zu untersuchen.
Bislang wurden keine belastbaren Angaben zu den Verantwortlichen veröffentlicht. Ebenso war zunächst unklar, ob hinter dem Angriff eine organisierte kriminelle Gruppe stand oder welches konkrete Motiv die Täter verfolgt haben könnten.
Welche Folgen der Angriff für die IT-Sicherheit im Einzelhandel hat
Der Vorfall in Frankreich macht deutlich, dass Cyberkriminalität auch dort erhebliche wirtschaftliche Folgen verursachen kann, wo keine Kundendaten gestohlen und keine Zahlungssysteme direkt angegriffen werden. Die Manipulation einer Kühlsteuerung kann bereits ausreichen, um Waren im großen Umfang unbrauchbar zu machen.
Für Supermarktketten und Betreiber anderer Lebensmittelbetriebe ergeben sich daraus mehrere praktische Anforderungen. Dazu gehören eine regelmäßige Überprüfung der Zugriffsrechte, eine sichere Verwaltung von Fernwartungsverbindungen und die Überwachung ungewöhnlicher Temperaturverläufe.
Ebenso wichtig sind unabhängige Alarmmechanismen. Wenn eine digitale Steuerung einen unplausiblen Betriebszustand meldet oder Temperaturen unerwartet steigen, sollten verantwortliche Mitarbeiter schnell reagieren können. Technische Sicherheitskonzepte müssen deshalb auch den Fall berücksichtigen, dass ein Steuerungssystem selbst manipuliert wurde.
Drei Maßnahmen sind für den Schutz besonders relevant:
- Zugänge absichern: Fernwartung und externe Verbindungen sollten nur für autorisierte Personen zugänglich sein.
- Systeme überwachen: Auffällige Temperaturänderungen und ungewöhnliche Steuerungsbefehle müssen frühzeitig erkannt werden.
- Notfallpläne vorbereiten: Filialen benötigen klare Verfahren für den Ausfall der Kühltechnik, die Prüfung betroffener Lebensmittel und die Wiederaufnahme des Betriebs.
Diese Maßnahmen ersetzen keine Untersuchung des konkreten Angriffs. Sie zeigen jedoch, welche Bereiche Unternehmen bei der Absicherung vernetzter Kühlanlagen berücksichtigen müssen.
Cyberangriff auf Supermärkte in Frankreich bleibt ungeklärt
Der Angriff auf Intermarché, Coopérative U und möglicherweise weitere Handelsketten hat die Risiken vernetzter technischer Infrastruktur für den Einzelhandel offengelegt. Hunderte Filialen waren nach den bisher veröffentlichten Angaben betroffen, Kühl- und Tiefkühlwaren mussten entsorgt werden und die Höhe des Schadens blieb zunächst offen.
Danfoss bestätigte den Vorfall bei einer begrenzten Zahl von Kühlsystemen, während die französischen Ermittlungsbehörden den Angriff untersuchen. Die genaue technische Ursache, die Identität der Täter und das vollständige Ausmaß der wirtschaftlichen Folgen waren zunächst ungeklärt. Entscheidend für die weitere Aufarbeitung wird sein, wie die Angreifer Zugang zu den Anlagen erhielten und welche Sicherheitsmaßnahmen künftig erforderlich sind, um vergleichbare Störungen im Lebensmittelhandel zu verhindern.