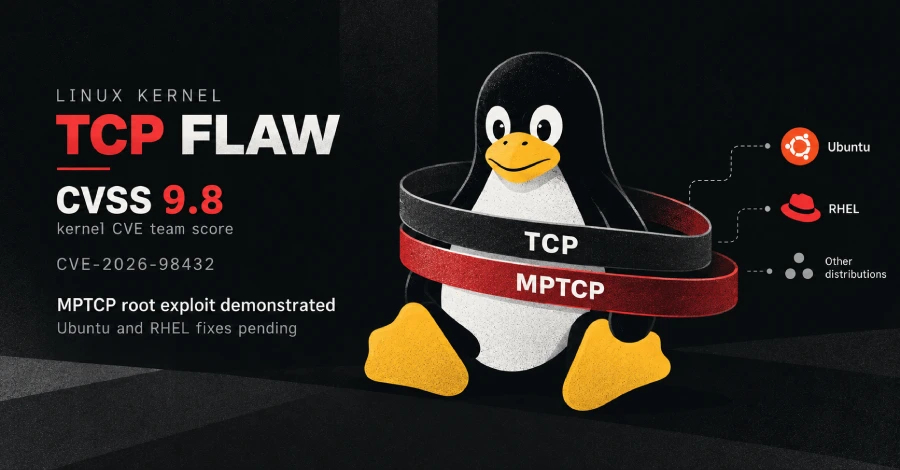
Eine neu entdeckte Schwachstelle im Linux-Kernel versetzt Administratoren und IT-Sicherheitsteams in Alarmbereitschaft. Die unter der Kennung CVE-2026-98432 registrierte Sicherheitslücke betrifft Ubuntu, Red Hat Enterprise Linux (RHEL) und weitere Linux-Distributionen. Besonders brisant ist die Bewertung durch das CVE-Team des Linux-Kernels: Mit einem CVSS-Wert von 9,8 von maximal 10 Punkten gehört der Fehler zur höchsten Gefahrenstufе, die monrose.de berichtet mit thehackernews.com.
Die Schwachstelle steckt im TCP-Code des Kernels und kann unter bestimmten Voraussetzungen dazu führen, dass ein Angreifer aus der Ferne Schadcode mit Root-Rechten ausführt. Damit wäre eine vollständige Übernahme eines betroffenen Linux-Servers möglich. Zusätzliche Aufmerksamkeit erhielt der Fall durch Anthropic: Das Unternehmen erklärte am 27. Oktober 2026, dass sein KI-Modell Claude eigenständig einen funktionierenden Exploit für die Schwachstelle entwickelt habe.
Zum 30. Oktober sind bereits mehrere Linux-Anbieter mit Sicherheitsupdates vorangekommen. Debian, Oracle Linux, SUSE Linux Micro und bestimmte Amazon-Linux-Kernelpakete verfügen über Korrekturen. Bei Ubuntu und Red Hat fehlt dagegen weiterhin ein veröffentlichtes Update für die betroffenen Versionen.
Besonders problematisch ist die Kombination aus einer kritischen Kernel-Schwachstelle und einem bereits entwickelten Angriffscode. Für Betreiber öffentlich erreichbarer Server wird die Überprüfung der installierten Kernel-Version damit zu einer dringenden Sicherheitsaufgabe.
CVE-2026-98432 – was hinter der kritischen Linux-Schwachstelle steckt
Der Fehler befindet sich im TCP-Code des Linux-Kernels und hängt mit der Verarbeitung neuer IPv4-Verbindungen zusammen. Technisch handelt es sich um eine sogenannte Race Condition. Dabei greifen mehrere Prozesse oder Prozessoren gleichzeitig auf dieselben Daten zu, während die Reihenfolge ihrer Aktionen entscheidend für das Ergebnis ist.
Im konkreten Fall kann der Kernel auf einen Speicherbereich zugreifen, der bereits freigegeben wurde. Diese Fehlerklasse wird als Use-after-free bezeichnet. Sie gehört zu den besonders gefährlichen Speicherfehlern, weil sie unter bestimmten Bedingungen eine Manipulation von Kernel-Daten oder die Ausführung fremden Codes ermöglichen kann.
Der Fehler entsteht während des TCP-Verbindungsaufbaus. Sobald eine Verbindung vollständig hergestellt ist, übergibt der Kernel die IP-Optionen einer noch ausstehenden Verbindungsanfrage an den neuen Socket, ohne die entsprechenden Daten vorher zu kopieren.
Wird dieser Socket zerstört, während ein anderer CPU-Kern die betreffenden Informationen noch verarbeitet, kann ein Zugriff auf bereits freigegebenen Speicher erfolgen.
Die Sicherheitslücke wurde mit dem Fehlercode CVE-2026-98432 registriert. Der zugrunde liegende Programmierfehler existiert nach den Angaben zum Kernel seit Linux 4.4.
Eine Besonderheit betrifft IPv6: Diese Verbindungsart ist von genau dieser Race Condition nicht betroffen, weil der Kernel die entsprechenden Optionen bei IPv6-Verbindungen kopiert.
Warum die Schwachstelle so gefährlich ist
Die Auswirkungen reichen über einen gewöhnlichen Systemabsturz hinaus. Je nachdem, wie ein Angreifer den Fehler ausnutzt, kann er möglicherweise Informationen aus dem Kernel-Speicher auslesen, Speicherinhalte verändern oder das gesamte System zum Absturz bringen.
Zu den möglichen Folgen gehören:
- Unbefugter Zugriff auf geschützte Speicherbereiche des Kernels.
- Offenlegung interner Speicheradressen.
- Manipulation von Kernel-Daten und Kontrollstrukturen.
- Absturz eines betroffenen Linux-Servers.
- Ausführung von Befehlen mit Root-Rechten unter bestimmten Voraussetzungen.
Besonders kritisch ist der mögliche Root-Zugriff. Ein Angreifer mit diesen Rechten kann weitreichende administrative Aktionen auf einem kompromittierten System durchführen.
Anthropic entwickelt mit Claude einen Exploit für Linux
Zusätzliche Brisanz erhielt die Sicherheitslücke durch die Veröffentlichung von Anthropic am 27. Oktober. Das Unternehmen berichtete, dass sein KI-Modell Claude einen Exploit entwickelt habe, der die Schwachstelle für einen Angriff auf Linux-Server ausnutzen kann.
Nach Angaben von Anthropic entstand der Angriffscode nach einer ersten Anweisung. Der Exploit arbeitet in zwei aufeinanderfolgenden Phasen.
Zunächst nutzt er die Race Condition, um zusätzliche Informationen aus dem Kernel-Speicher zurückzuerhalten. Enthält eine solche Antwort eine Kernel-Adresse, kann der Angreifer die Schutzfunktion KASLR umgehen. Diese Technik soll verhindern, dass Angreifer die genauen Speicheradressen wichtiger Kernel-Komponenten kennen.
Anschließend wird derselbe Fehler für eine weitere Manipulation verwendet. Dabei überschreibt der Exploit einen Callback-Zeiger mit der Adresse eines zuvor im Kernel-Speicher platzierten Angriffscodes.
Wenn der Kernel anschließend diese manipulierte Adresse aufruft, kann der vorbereitete Code ausgeführt werden. Im beschriebenen Testszenario gelang es Claude damit, einen Befehl mit Root-Rechten auszuführen.
Anthropic veröffentlichte auch Angaben zur benötigten Zeit. Das Auslesen einer Kernel-Adresse dauerte im Test rund 48 Minuten. Für die anschließende Ausführung eines Befehls mit Root-Rechten waren weitere fünf Minuten erforderlich.
„Claude schrieb den Exploit nach einer ersten Anweisung“, erklärte Anthropic in seinem Bericht über die von der KI untersuchten Sicherheitslücken.
Der vollständige Exploit-Code wurde nicht veröffentlicht. Auch die genaue Kernel-Version und die konkrete Testkonfiguration nannte das Unternehmen nicht.
Welche Rolle spielt Multipath TCP?
Der von Anthropic beschriebene Angriff richtete sich gegen Linux-Server, auf denen ein sogenannter Multipath-TCP-Listener aktiv war.
Multipath TCP, kurz MPTCP, ermöglicht es, eine einzige Netzwerkverbindung über mehrere Netzwerkpfade gleichzeitig abzuwickeln. Dadurch können Anwendungen unterschiedliche Verbindungen nutzen, anstatt ausschließlich auf einen einzelnen Netzwerkpfad angewiesen zu sein.
Unter Linux muss eine Anwendung MPTCP beim Öffnen eines Sockets anfordern. Eine Besonderheit betrifft Programme, die mit Go entwickelt wurden: Seit Go 1.24 aktivieren Go-Programme diese Funktion standardmäßig für die von ihnen geöffneten Listener-Sockets, sofern keine entsprechende Konfiguration dagegen spricht.
Die Go Security Team machte am 29. Oktober auf diesen Zusammenhang aufmerksam.
Allerdings ist die Sicherheitslücke nicht grundsätzlich auf MPTCP beschränkt. Das Go Security Team betont, dass auch Systeme ohne aktive MPTCP-Listener durch ähnliche Angriffe gefährdet sein können. Ob sich die von Anthropic demonstrierte Methode unter denselben Bedingungen auf alle betroffenen Systeme übertragen lässt, ist bislang nicht geklärt.
Welche Linux-Distributionen sind betroffen und wo gibt es Updates?
Die Sicherheitslücke betrifft mehrere bekannte Linux-Distributionen. Der Stand der verfügbaren Korrekturen unterscheidet sich jedoch erheblich.
Besonders betroffen sind Ubuntu und Red Hat Enterprise Linux. Beide Anbieter hatten bis zum 29. Oktober noch keine entsprechenden korrigierten Kernelpakete veröffentlicht.
Andere Hersteller haben bereits reagiert. Debian, Oracle Linux, SUSE und Amazon Linux stellen für bestimmte Versionen Sicherheitskorrekturen bereit.
| Linux-Distribution | Betroffene Versionen | Status am 30. Oktober 2026 |
|---|---|---|
| Ubuntu 22.04, 24.04, 26.04 und 26.10 | Betroffen | Update in Arbeit |
| Ubuntu 16.04, 18.04 und 20.04 | Betroffen | Noch kein Update |
| Red Hat RHEL 8, 9 und 10 | Betroffen | Noch kein Update |
| OpenShift 4 | Betroffen | Noch kein Update |
| RHEL 7 | Nicht betroffen | Kein Update erforderlich |
| Amazon Linux 2023, Kernel 6.18 | Betroffen | Korrektur seit 24. Oktober |
| Amazon Linux 2023, Kernel 6.12 | Betroffen | Korrektur seit 29. Oktober |
| Debian 13 (Trixie) | Betroffen | Korrektur seit 16. Oktober |
| Debian 12 (Bookworm) | Betroffen | Korrekturen seit 17. und 22. Oktober |
| Oracle Linux 7, 8, 9 und 10 | Betroffen | Korrekturen seit 16. Oktober |
| SUSE Linux Micro 6.2 | Betroffen | Korrektur verfügbar |
| openSUSE Leap 16.0 | Betroffen | Korrektur verfügbar |
| SUSE Linux Enterprise Server 15 SP7 | Betroffen | Korrektur in Arbeit |
| SLES 15 SP4 bis SP6 und SLES 16.0 | Betroffen | Tests laufen |
Bei Amazon Linux 2023 sind unter anderem folgende korrigierte Kernelpakete verfügbar:
- Kernel 6.18:
kernel6.18-6.18.56-125.164.amzn2023 - Kernel 6.12:
kernel6.12-6.12.113-138.209.amzn2023
Für Debian 13 wurde das Paket linux 6.12.113-1 bereitgestellt. Debian 12 erhielt unter anderem die korrigierte Version linux 6.1.190-1.
Bei SUSE Linux Micro 6.2 und openSUSE Leap 16.0 gilt kernel-default 6.12.0-160000.40.1 oder eine neuere Version als korrigiert.
Die Angaben beziehen sich auf den veröffentlichten Informationsstand Ende Oktober 2026. Bei einzelnen Anbietern können sich die Paketstände je nach Kernelvariante unterscheiden.
Warum bewerten Linux und Red Hat die Gefahr unterschiedlich?
Eine Besonderheit des Falls sind die unterschiedlichen CVSS-Bewertungen der Hersteller. Während das CVE-Team des Linux-Kernels die Schwachstelle mit 9,8 bewertet, fallen einige Einschätzungen der Distributionsanbieter deutlich niedriger aus.
Red Hat vergibt auf seiner CVE-Seite beispielsweise 5,9 Punkte und stuft die Schwachstelle als moderat ein. In einer separaten maschinenlesbaren Sicherheitsmitteilung erscheint dagegen die Einstufung Important mit einem Wert von 8,1.
Oracle und SUSE verwenden ebenfalls eine Bewertung von 8,1. Amazon Linux kommt auf 7,0 Punkte.
Der Hauptgrund für diese Unterschiede liegt in der Einschätzung der Angriffskomplexität.
Das Kernel-Team geht davon aus, dass ein Angreifer die notwendigen Bedingungen für die Race Condition gezielt herbeiführen kann. Deshalb bewertet es die Angriffskomplexität als niedrig.
Red Hat hält es dagegen für schwierig, den richtigen Zeitpunkt für den Speicherzugriff zu treffen. Als wahrscheinlichste Folge nennt das Unternehmen einen Kernel-Absturz. Eine Manipulation des Speichers sei theoretisch möglich, ein konkreter Einfluss auf Vertraulichkeit und Integrität sei jedoch nicht nachgewiesen worden.
„Die wahrscheinlichste Auswirkung ist ein Absturz des Kernels“, beschreibt Red Hat seine Einschätzung auf der CVE-Seite.
Die Unterschiede zeigen, dass ein hoher CVSS-Wert nicht automatisch bedeutet, dass jeder betroffene Server mit derselben Wahrscheinlichkeit vollständig übernommen werden kann. Entscheidend sind die konkrete Konfiguration, die Erreichbarkeit des Dienstes und die technischen Voraussetzungen für einen erfolgreichen Angriff.
So schützen Administratoren ihre Linux-Server vor CVE-2026-98432
Die wichtigste Schutzmaßnahme besteht darin, einen korrigierten Kernel des jeweiligen Distributionsanbieters zu installieren. Wo bereits Sicherheitsupdates verfügbar sind, sollten Administratoren die Aktualisierung nicht unnötig aufschieben.
Für selbst kompilierte Linux-Kernel sind die Korrekturen in folgenden Versionen enthalten:
| Kernel-Zweig | Korrigierte Version |
|---|---|
| Linux 5.10 | 5.10.272 |
| Linux 5.15 | 5.15.223 |
| Linux 6.1 | 6.1.190 |
| Linux 6.6 | 6.6.159 |
| Linux 6.12 | 6.12.113 |
| Linux 6.18 | 6.18.56 |
| Linux 7.2 | 7.2.10 |
| Linux 7.3 | 7.3 |
Das Kernel-CVE-Team empfiehlt, auf die jeweils aktuelle stabile Kernel-Version zu aktualisieren. Einzelne Korrekturen aus dem Kernel herauszulösen und manuell in andere Versionen zu übernehmen, wird von der Kernel-Community nicht als reguläre Lösung empfohlen.
Für Administratoren ergibt sich daraus ein konkreter Handlungsplan:
- Die installierte Kernel-Version und die verwendete Linux-Distribution ermitteln.
- Prüfen, ob der jeweilige Anbieter bereits ein korrigiertes Paket veröffentlicht hat.
- Das Sicherheitsupdate aus den offiziellen Paketquellen installieren.
- Den Server entsprechend den betrieblichen Anforderungen neu starten, damit der korrigierte Kernel tatsächlich geladen wird.
- Anschließend die aktive Kernel-Version kontrollieren und die Erreichbarkeit kritischer Netzwerkdienste überprüfen.
- Ungewöhnliche Netzwerkaktivitäten und mögliche unautorisierte Zugriffe untersuchen.
Was können Ubuntu- und RHEL-Nutzer ohne verfügbares Update tun?
Für Ubuntu und Red Hat ist die Situation schwieriger, weil zum genannten Stichtag noch keine korrigierten Kernelpakete veröffentlicht waren.
Red Hat erklärte, dass derzeit keine verfügbare Gegenmaßnahme die eigenen Anforderungen an einfache Bereitstellung, breite Einsetzbarkeit und Stabilität erfüllt. Auch Ubuntu nannte keinen konkreten Veröffentlichungstermin.
Das Go Security Team beschreibt eine zusätzliche Möglichkeit für Go-Anwendungen. Über die Umgebungsvariable GODEBUG=multipathtcp=0 lässt sich MPTCP standardmäßig zur Laufzeit deaktivieren.
Alternativ kann in der go.mod-Datei des Hauptmoduls folgende Einstellung ergänzt werden:
godebug multipathtcp=0Diese Einstellung wirkt beim Erstellen des Programms. Anwendungen können sie allerdings durch einen ausdrücklichen Aufruf von SetMultipathTCP überschreiben.
Das Go Security Team bezeichnet diese Maßnahme als fragile Zwischenlösung. Bleibt auch nur ein erreichbarer MPTCP-Listener aktiv, kann das Risiko bestehen bleiben. Zudem setzt diese Vorgehensweise voraus, dass der Angriff tatsächlich von MPTCP abhängt.
Die Deaktivierung von MPTCP ersetzt deshalb kein Kernel-Update. Die dauerhafte Lösung bleibt die Installation einer korrigierten Kernel-Version.
Gibt es bereits aktive Hackerangriffe auf die Linux-Schwachstelle?
Zum 29. Oktober 2026 lagen den beschriebenen Sicherheitsmeldungen zufolge keine bestätigten Hinweise auf Angriffe in freier Wildbahn vor, bei denen CVE-2026-98432 tatsächlich ausgenutzt wurde.
Die Schwachstelle wurde zu diesem Zeitpunkt auch nicht in der bekannten Liste der aktiv ausgenutzten Sicherheitslücken von CISA geführt. Eine entsprechende Kopie des Katalogs war zuletzt am 28. Oktober von CIRCL in Luxemburg aktualisiert worden.
Das bedeutet allerdings nicht, dass die Gefahr gering ist. Ein funktionierender Exploit wurde bereits von Anthropic demonstriert. Damit existiert ein technischer Nachweis, dass sich die Schwachstelle unter bestimmten Bedingungen für einen Angriff mit Root-Rechten verwenden lässt.
Hinzu kommt, dass die technischen Details eines Exploits für andere Sicherheitsforscher und potenzielle Angreifer als Orientierung dienen können. Sobald weitere Informationen veröffentlicht werden, können sich auch die Angriffsmöglichkeiten verändern.
Für Unternehmen mit öffentlich erreichbaren Linux-Servern ist deshalb eine schnelle Bestandsaufnahme besonders wichtig. Dabei sollten nicht nur die Kernel-Versionen, sondern auch aktive TCP-Dienste und die eingesetzten Anwendungen berücksichtigt werden.
Kritische Linux-Lücke macht schnelle Sicherheitsupdates notwendig
CVE-2026-98432 zeigt, wie schwerwiegend ein Fehler in einem grundlegenden Bestandteil eines Betriebssystems werden kann. Die Schwachstelle betrifft die Verarbeitung von IPv4-TCP-Verbindungen und kann unter bestimmten Bedingungen bis zur Ausführung von Befehlen mit Root-Rechten führen.
Die Entwicklung eines funktionierenden Exploits durch Anthropics KI Claude erhöht die Aufmerksamkeit zusätzlich. Während Debian, Oracle, SUSE und bestimmte Amazon-Linux-Versionen bereits korrigierte Kernel anbieten, müssen Ubuntu- und RHEL-Administratoren weiterhin auf die Updates ihrer Anbieter warten.
Für Betreiber von Linux-Systemen zählt jetzt vor allem eine konsequente Überprüfung der installierten Kernel-Versionen. Wo Sicherheitskorrekturen verfügbar sind, sollten sie zeitnah installiert werden. Bei noch ungeschützten Systemen bleiben die Überwachung erreichbarer Dienste und die Vorbereitung auf das offizielle Update zentrale Aufgaben.