Der britische Online-Modehändler ASOS hat seine Kunden über einen umfangreicheren Datendiebstahl informiert als zunächst angenommen. Nach Informationen der BBC haben Cyberkriminelle detaillierte Kundenprofile erbeutet, die neben Namen und Kontaktdaten auch Geburtsdaten, Kundennummern und Suchanfragen enthalten sollen. Das Unternehmen erklärte, dass weder Bankdaten noch Passwörter betroffen seien, die monrose.de berichtet mit ВВС.
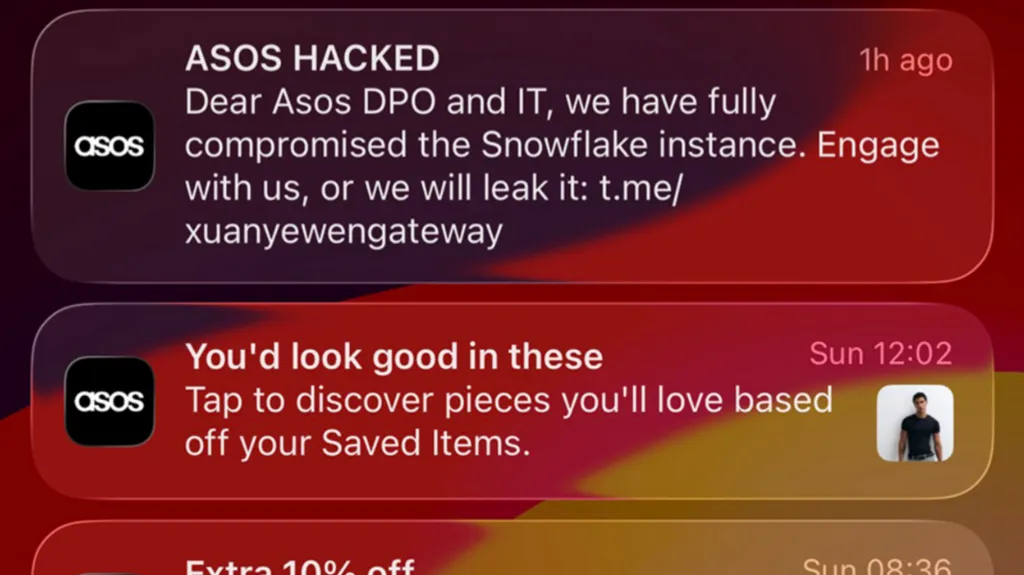
Der Vorfall wurde öffentlich bekannt, nachdem Unbefugte das Benachrichtigungssystem der ASOS-App genutzt hatten, um eine Mitteilung an potenziell Millionen Nutzer zu verschicken. Anschließend untersuchte die BBC die Angaben der mutmaßlichen Angreifer und erhielt nach eigenen Angaben Beispiele der gestohlenen Daten. ASOS bestätigte gegenüber seinen Kunden später, dass persönliche Informationen entwendet wurden.
Für Verbraucher stellt sich damit nicht nur die Frage, welche Informationen in fremde Hände gelangt sind. Entscheidend ist auch, wie die gestohlenen Daten für gezielte Betrugsversuche eingesetzt werden könnten und welche Vorsichtsmaßnahmen beim Online-Shopping jetzt sinnvoll sind.
ASOS-Datenleck: Deutlich mehr Informationen als zunächst bekannt
Zunächst hatte ASOS erklärt, dass möglicherweise grundlegende persönliche Informationen wie Namen und Kontaktdaten zugänglich geworden seien. Nach den später veröffentlichten Erkenntnissen umfasst der Datensatz offenbar wesentlich detailliertere Profile.
Die BBC berichtete, dass die mutmaßlichen Angreifer Beispiele mit mehreren Kategorien persönlicher Kundendaten vorgelegt hätten. Dazu zählen Informationen, die einzeln betrachtet alltäglich wirken können, in ihrer Kombination aber ein genaueres Bild einer Person ermöglichen.
Zu den laut Bericht betroffenen Angaben gehören:
- Vor- und Nachnamen der Kunden
- Wohn- und Kontaktadressen
- Telefonnummern und E-Mail-Adressen
- Kundennummern
- Geburtsdaten
- Suchanfragen und Suchverläufe auf der ASOS-Website
Besonders bemerkenswert ist, dass die Daten offenbar auch Informationen über das Einkaufsverhalten enthalten. Suchbegriffe wie „reclaimed vintage“, „glamorous wide fit“ und „ASOS petite“ sollen in den vorgelegten Datensätzen sichtbar gewesen sein.
Ein Datensatz kann wesentlich aussagekräftiger sein als eine einfache Liste mit E-Mail-Adressen. Werden Kontaktinformationen mit Geburtsdaten und individuellen Interessen kombiniert, können Betrüger ihre Nachrichten gezielter gestalten.
Wie viele Kunden tatsächlich betroffen sind, ist bislang nicht abschließend bekannt. ASOS machte gegenüber der BBC keine Angaben zum genauen Umfang des Datenabflusses.
Wie die Hacker Zugang zu den ASOS-Kundendaten erhielten
Nach Angaben von ASOS verschafften sich die Angreifer Zugang über das Konto eines Mitarbeiters. Dabei sollen sie sich als vertrauenswürdiger Kontakt ausgegeben haben, um Anmeldedaten zu erhalten. Mit den erlangten Zugangsdaten konnten sie anschließend Informationen aus einem nicht näher bezeichneten Dienst herunterladen.
Der geschilderte Ablauf deutet auf einen Angriff hin, bei dem nicht zwingend eine technische Sicherheitslücke in der eigentlichen Website ausgenutzt werden muss. Stattdessen kann die Täuschung einer Person ausreichen, um Zugang zu internen Systemen oder verbundenen Diensten zu erhalten.
Die Hacker bezeichneten den Angriff in einer Mitteilung innerhalb der ASOS-App als Kompromittierung einer Snowflake-Instanz. Snowflake ist ein Anbieter von Cloud-Diensten für die Speicherung und Analyse von Daten. Das Unternehmen war in der Vergangenheit bereits Gegenstand von Sicherheitsvorfällen im Zusammenhang mit unbefugten Zugriffen auf Kundenumgebungen.
Die mutmaßlichen Angreifer, die sich laut BBC „Xuanyewen“ nennen, behaupteten außerdem, eine auf Snowflake aufbauende Plattform namens Simon AI für den Zugriff verwendet zu haben. Simon AI wurde um eine Stellungnahme gebeten. Snowflake hatte zuvor erklärt, dass seine eigene Plattform nicht kompromittiert worden sei.
Damit bleibt die genaue technische Angriffskette in Teilen ungeklärt. Aus den vorliegenden Angaben lässt sich nicht ableiten, dass sämtliche Systeme von Snowflake oder alle Kunden des Anbieters betroffen wären.
Warum gestohlene ASOS-Daten für Kunden gefährlich sind
Das größte Risiko besteht nicht allein darin, dass persönliche Informationen kopiert wurden. Kriminelle können solche Daten nutzen, um sich als Mitarbeiter eines bekannten Unternehmens auszugeben und dadurch das Vertrauen ihrer Opfer zu gewinnen.
Eine Nachricht mit dem richtigen Namen, einer bekannten E-Mail-Adresse und einem Hinweis auf eine tatsächliche Bestellung kann glaubwürdiger wirken als eine allgemeine Spam-Nachricht. Kommen Geburtsdatum, Kundennummer oder andere persönliche Angaben hinzu, lässt sich die Täuschung weiter verfeinern.
Sicherheitsexperten warnen deshalb vor möglichen Folgeangriffen, bei denen die gestohlenen Informationen als Grundlage für Phishing oder betrügerische Anrufe dienen.
„Erwarten Sie, dass Betrüger den Angriff erwähnen, Ihre persönlichen Daten nutzen, um glaubwürdig zu wirken, und künstlichen Zeitdruck aufbauen.“
Diese Warnung stammt von Trevor Dearing, Senior Director of Critical Infrastructure beim Cybersicherheitsunternehmen Illumio. Er verwies insbesondere auf Nachrichten, in denen Empfänger beispielsweise aufgefordert werden, ihr Konto innerhalb von 24 Stunden zu bestätigen, um eine angebliche Sperrung zu verhindern.
Typische Warnsignale solcher Betrugsversuche sind:
- Aufforderungen, Passwörter oder Sicherheitscodes über einen Link einzugeben
- Drohungen mit einer kurzfristigen Kontosperrung
- Unerwartete Anrufe angeblicher ASOS-Mitarbeiter
- Nachrichten mit persönlichen Angaben, die Vertrauen schaffen sollen
- Links zu Webseiten, deren Adresse nicht eindeutig zu ASOS gehört
Eine Nachricht wird nicht dadurch vertrauenswürdig, dass sie den richtigen Namen, das Geburtsdatum oder Einzelheiten über frühere Suchanfragen enthält.
Sind Kunden in Deutschland vom ASOS-Hackerangriff betroffen?
ASOS ist ein international tätiger Online-Modehändler, der auch Kunden außerhalb Großbritanniens bedient. Der öffentlich beschriebene Vorfall betrifft Kundendaten des Unternehmens. Eine konkrete Aufschlüsselung nach Ländern wurde in den vorliegenden Informationen jedoch nicht veröffentlicht.
Deshalb lässt sich derzeit nicht zuverlässig sagen, wie viele Kunden in Deutschland betroffen sind oder welcher Anteil der gestohlenen Profile deutschen Nutzern zuzuordnen ist. Ebenso wenig gibt es anhand der verfügbaren Angaben eine belastbare Zahl für Kunden aus anderen europäischen Ländern.
Für deutsche Verbraucher ist die mögliche Nutzung der Daten für Betrugsversuche dennoch relevant. Wer ein ASOS-Konto besitzt, sollte unerwartete E-Mails, SMS oder Anrufe besonders kritisch prüfen, vor allem wenn darin persönliche Informationen genannt oder dringende Handlungen verlangt werden.
ASOS erklärte in seiner Kundenmitteilung, dass das Unternehmen Betroffene direkt kontaktieren werde, wenn weitere Informationen, Unterstützung oder Maßnahmen erforderlich seien. Zugleich betonte der Händler, dass die Website und die App weiterhin sicher genutzt werden könnten.
Die bisher bekannten Informationen erlauben keine Aussage darüber, dass sämtliche ASOS-Kunden in Deutschland betroffen sind. Sie reichen aber aus, um bei verdächtigen Kontaktversuchen besondere Vorsicht zu empfehlen.
ASOS bestätigt den Datendiebstahl, Passwörter sollen sicher sein
Der Vorfall wurde am Dienstag öffentlich bekannt, als Unbefugte das Benachrichtigungssystem der ASOS-App für eine eigene Mitteilung nutzten. Die Nachricht erreichte potenziell Millionen Kunden und machte den Angriff international bekannt.
Später bestätigte ASOS gegenüber seinen Anteilseignern über die Londoner Börse, dass eine unbefugte dritte Partei die Benachrichtigung verschickt hatte und möglicherweise grundlegende personenbezogene Informationen eingesehen worden waren. Das Unternehmen informierte seine Kunden anschließend per E-Mail.
Nachdem die mutmaßlichen Täter der BBC am Mittwochabend Beispiele aus dem gestohlenen Datensatz übermittelt hatten, veröffentlichte der Sender weitere Einzelheiten zum Umfang des Vorfalls.
ASOS erklärte, dass keine Bankdaten oder Passwörter abgerufen worden seien. Das Unternehmen teilte außerdem mit, zusätzliche Sicherheitsmaßnahmen ergriffen zu haben.
„Wir werden Sie niemals über eine unaufgeforderte Nachricht oder einen unerwarteten Anruf bitten, Passwörter, Sicherheitscodes oder Zahlungsdaten weiterzugeben.“
Diese Warnung entspricht der von ASOS kommunizierten Sicherheitsbotschaft. Das Unternehmen rät seinen Kunden, bei unerwarteten Kontaktversuchen vorsichtig zu bleiben.
Die Aussage, dass Passwörter nicht gestohlen wurden, bedeutet allerdings nicht, dass sämtliche möglichen Folgeangriffe ausgeschlossen sind. Betrüger können versuchen, ihre Opfer zur freiwilligen Preisgabe von Zugangsdaten zu bewegen oder sie auf gefälschte Anmeldeseiten zu locken.
Was ASOS-Kunden jetzt tun sollten
ASOS teilte mit, dass Kunden nach aktuellem Stand keine unmittelbaren Maßnahmen ergreifen müssten. Cybersicherheitsexperten empfehlen dennoch, verdächtige Aktivitäten im Blick zu behalten und die Sicherheit des eigenen Kontos vorsorglich zu überprüfen.
Dabei geht es vor allem darum, nicht auf betrügerische Nachrichten hereinzufallen und unbefugte Zugriffe möglichst früh zu erkennen.
Sinnvolle Vorsichtsmaßnahmen sind:
- Passwort vorsorglich überprüfen. Wer dasselbe Passwort auch bei anderen Diensten verwendet, sollte es dort durch jeweils einzigartige Zugangsdaten ersetzen.
- Unerwartete Nachrichten ignorieren. Links und Anhänge aus unbekannten oder verdächtigen Nachrichten sollten nicht geöffnet werden.
- Keine Sicherheitscodes weitergeben. Auch vermeintliche Mitarbeiter des Kundenservice benötigen keine unaufgefordert übermittelten Passwörter oder Einmalcodes.
- Kontoaktivitäten kontrollieren. Unbekannte Bestellungen, Änderungen an Kontaktdaten oder andere ungewöhnliche Vorgänge sollten untersucht werden.
- Verdächtige Kontaktversuche melden. Bei Unsicherheit empfiehlt es sich, den Kundenservice über einen selbst aufgerufenen offiziellen Kontaktweg zu erreichen.
Eine Passwortänderung ist besonders sinnvoll, wenn ein Kennwort mehrfach verwendet wurde oder Hinweise auf verdächtige Kontoaktivitäten vorliegen. Sie sollte ausschließlich über die selbst aufgerufene Website oder App erfolgen, nicht über einen Link aus einer unerwarteten Nachricht.
Der wichtigste Schutz besteht darin, den nächsten Schritt nicht von einer alarmierenden Nachricht bestimmen zu lassen. Erst die Echtheit einer Aufforderung zu prüfen, kann verhindern, dass ein Datendiebstahl in einen weiteren Sicherheitsvorfall mündet.
Wie es nach dem ASOS-Datenleck weitergeht
ASOS untersucht den Vorfall nach eigenen Angaben weiterhin. Das Unternehmen kündigte an, Kunden direkt zu kontaktieren, wenn zusätzliche Informationen oder konkrete Maßnahmen erforderlich seien. Gleichzeitig erklärte der Händler, weitere Sicherheitskontrollen eingeführt zu haben.
Offen bleiben vor allem das tatsächliche Ausmaß des Datendiebstahls, die Zahl der betroffenen Kunden und die vollständige technische Rekonstruktion des Angriffs. Auch die Frage, ob und in welcher Form gestohlene Informationen für weitere Betrugsversuche verwendet werden, lässt sich anhand der bislang veröffentlichten Angaben nicht abschließend beantworten.
Für Kunden in Deutschland und anderen Ländern steht deshalb vorerst der Schutz persönlicher Zugangsdaten im Vordergrund. Die Tatsache, dass nach Angaben von ASOS keine Passwörter oder Bankdaten entwendet wurden, ist eine wichtige Information, beseitigt aber nicht das Risiko gezielter Phishing-Angriffe.
Der Vorfall zeigt, wie weitreichend die Folgen eines kompromittierten Mitarbeiterkontos sein können, wenn darüber Zugang zu umfangreichen Kundendaten möglich wird. Für ASOS kommt es nun darauf an, den Angriff aufzuklären, die Sicherheitsmaßnahmen weiter zu stärken und transparent über mögliche weitere Risiken zu informieren.